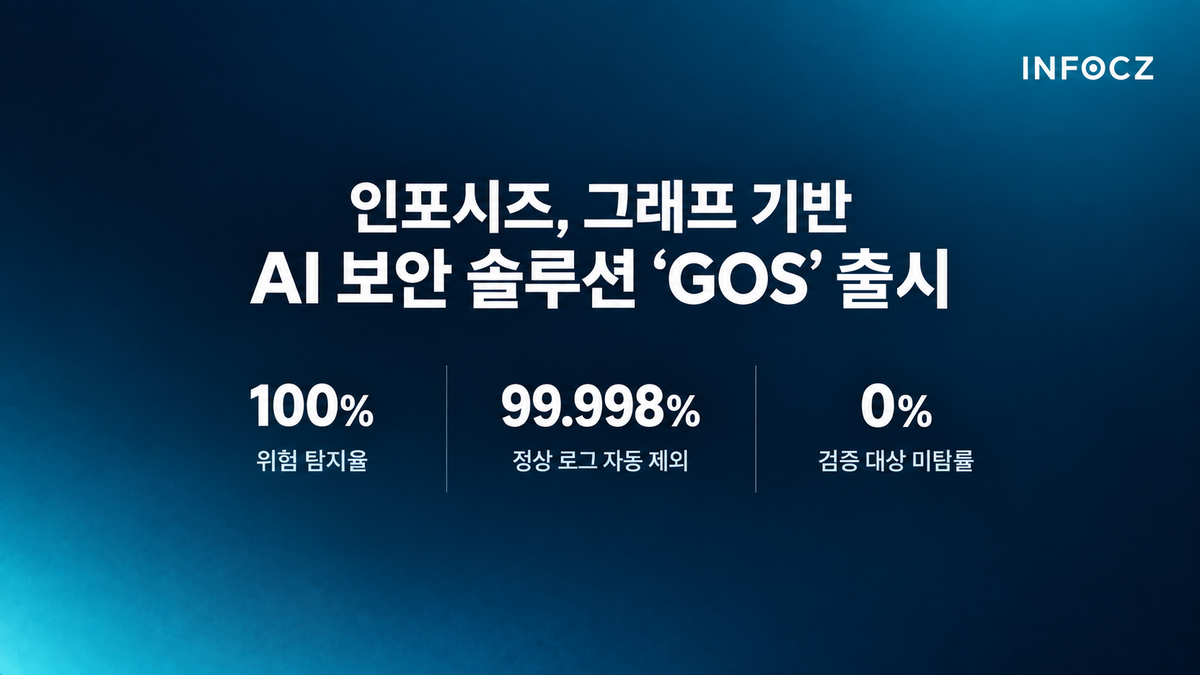
Infoseeds, ontoloji tabanlı bir yapay zeka şirketi olarak, son dönemde dikkat çekici bir atılım gerçekleştirdi. 7 Ekim'de GOS adını verdiği yeni yapay zeka güvenlik aracıyla sektörde hızla büyüyen bir pazara giriş yaptı. GOS, bir şirketin içindeki iş desenleri ve güvenlik loglarını analiz ederek anormal davranışları tespit etme yeteneğine sahip. Özellikle, güvenlik alanında bu tür bir yapay zekanın kullanımı, siber tehditlerin çözümü noktasında devrim niteliğinde bir gelişme olarak değerlendiriliyor.
Yenilikçi Teknoloji
GOS, yalnızca tanımlı saldırı türlerine veya tespit kurallarına bağımlı kalmak yerine, bir organizasyonun normal iş desenlerini öğrenerek anormal davranışları belirliyor. Güvenlik günlükleri arasında hesaplar, süreçler, dosyalar ve erişim olayları gibi unsurlar aracılığıyla ilişkileri bir grafik halinde birleştiriyor. Bu sayede, hem bir saldırının başlangıç noktasını takip edebilme hem de yatay hareketini izleyebilme kabiliyetine sahip.
GOS'un çalışma prensibi, büyük miktarda güvenlik logunu kullanarak, özel grafik makine öğrenimi teknikleri ile analiz yapmasıdır. Daha sonra, sadece potansiyel tehditlere yüksek olasılıkla sahip verileri büyük bir dil modeline (LLM) ikinci bir inceleme için gönderiyor. Şirketin beyanlarına göre, bu LLM'ye gönderilen veriler, tüm davranış grafiğinin yalnızca %0,068'ini temsil ediyor. Bu durum, tam log setinin LLM tarafından işlenmemesi sayesinde maliyetleri düşürürken, bir tehdidin bağlamı ve ciddiyeti hakkında da bilgi sağlamaya devam ediyor.
Mevcut Sistemlerle Entegrasyon
GOS, mevcut güvenlik sistemleriyle uyumlu bir şekilde çalışabilme yeteneği gösteriyor. Güvenlik Bilgisi ve Olay Yönetimi (SIEM) sistemleri tarafından toplanan logları analiz eden GOS, risk seviyelerini ve saldırı yollarını sunuyor. Onaylanmış tehditler ise, bir bakım otomasyonu ve yanıt (SOAR) sistemi aracılığıyla eyleme geçiriliyor. Bu, hesapların kilitlenmesi, uç noktaların izole edilmesi veya iletişimlerin engellenmesi gibi aksiyonları içeriyor. Dolayısıyla GOS, mevcut SIEM veya SOAR yapılarını değiştirmeye gerek kalmadan eklenebiliyor.
Yapılan performans testlerinde, GOS, geniş bir şirkete ait uç nokta tespit ve yanıt (EDR) ortamında, ayrı tespit kurallarına ihtiyaç duymadan test setindeki her tehdidi tanımladı ve %0’lık bir kaçırma oranıyla performans sergiledi. Normal logların %99,998’ini daha fazla analizden çıkararak, mevcut güvenlik sistemlerinin gözden kaçırdığı saldırı aktivitelerini de ortaya çıkardı.
Sektörel Etkiler
Infoseeds, bu yeni ürünüyle birlikte siber güvenlik alanında dikkat çeken bir boşluğu doldurmuş oldu. Geleneksel güvenlik sistemleri, siber tehditleri tanımlamak için genellikle sabit kurallar kullanırken, GOS bu kural setinin ötesine geçebilmesi ile önemli bir avantaj sunuyor. Diğer şirketler için bu yeni yaklaşım, kendi güvenlik sistemlerini geliştirmeye yönelik bir motivasyon sağlayabilir. GOS’un piyasaya sürülmesi, rakipler arasında da yeni bir rekabet ortamı yaratarak, yenilikçi güvenlik çözümlerine olan talebi artırabilir.
Gelecek Beklentileri
Infoseeds, GOS’un tanıtımıyla sadece Güney Kore’deki çip üreticisine değil, aynı zamanda uluslararası pazara da açılmayı hedefliyor. Bu tür yapay zeka tabanlı güvenlik çözümleri, özellikle veri güvenliğine hassasiyet gösteren endüstrilerde büyük ilgi görebilir. Şirketin bu alanda daha fazla iş birliği yaparak ve mevcut kullanıcı geri bildirimlerini entegre ederek GOS’u sürekli geliştirmesi bekleniyor.
Siber güvenlik tehditlerinin giderek daha karmaşık hale geldiği günümüzde, bu tür yenilikçi çözümlerin yükselişi kaçınılmaz görünüyor. Infoseeds'in GOS aracı, önceden tahmin edilemeyen tehditleri belirleme kabiliyeti ile potansiyel olarak tüm sektörde etkilerini hissettirebilir. Önümüzdeki yıllarda benzer teknoloji şirketlerinin bu alana yatırım yapmaları ve yapay zeka çözümlerine yönelmeleri, sektördeki rekabeti artıracaktır.